

网络安全公司Malwarebytes于2026年8月19日披露,大量假冒反洗钱(AML)检查网站正活跃于网络,诱骗用户连接钱包并签署恶意交易,导致资产被直接清空。这些网站仿冒知名服务或使用“AML Check”等通用名称,借合规之名行盗窃之实。
合规焦虑成诈骗新温床
骗子精准利用用户对监管合规的焦虑,将诈骗伪装成“安全检查”。在DAC8指令和MiCA合规浪潮下,普通用户已对“合规流程”产生条件反射式服从。这类骗局通过三大心理战术得逞:一是制造“不检查即违规”的紧迫感;二是将工具包装为“保护性服务”,比高收益骗局更具迷惑性;三是模拟真实流程——进度条、合规提示、小额充值要求及最终“安全”结论,让整个过程显得专业可信。Malwarebytes研究人员指出:“人们使用AML检查器本意是保护自己,骗子正是利用这种谨慎心理设局。”
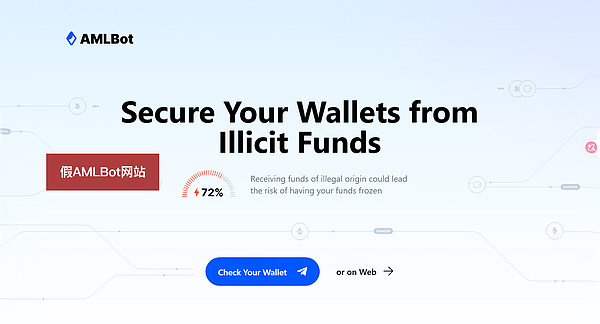
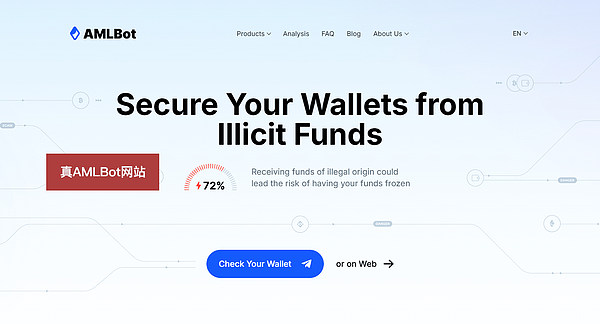
真假AML检查的核心区别
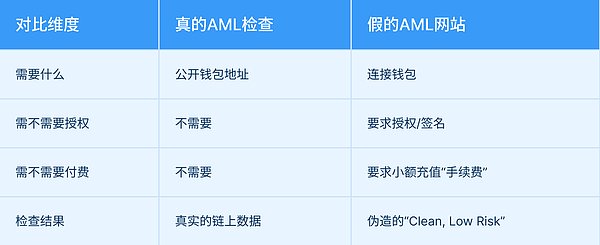
真正的加密货币反洗钱筛查仅需输入公开钱包地址,进行链上只读查询,无需连接钱包、授权、签名或付费。而假冒网站恰恰相反——任何要求“连接钱包”的AML工具都应视为高危信号。Malwarebytes明确警告:“如果一个AML检查器要求你连接钱包而非仅输入地址,请立即警惕。”连接钱包虽不直接泄露私钥,但会暴露资产信息,攻击者借此构造恶意交易请求用户“批准”。一旦点击确认,即授予对方转移代币的权限,资产随即面临被清空风险。
五步陷阱:从连接到资产清空
Malwarebytes记录的典型攻击流程分为五步:第一步,诱导用户连接钱包以“查看扫描结果”;第二步,用进度条模拟“正在检查历史记录”“验证合规性”等假象;第三步,弹出虚假错误提示,要求支付小额“检测费”;第四步,无论是否付费,均返回“安全、低风险”结论并提供“报告下载”;第五步,受害者在数周或数月后发现资产被盗,甚至可能永远不知情。关键在于:损失并非发生在连接钱包时,而是用户点击“批准”授权之后——该操作实质是将钱包控制权交予黑客。
三条铁律守护数字资产安全
为避免落入此类陷阱,用户须坚守三条铁律:第一,永远不要为“检查”连接钱包——正规AML筛查只需公开地址;第二,警惕任何“支付费用”要求——真实合规检查绝无收费环节;第三,定期检查并撤销可疑授权——若曾访问不明网站,应立即在钱包授权管理中清除陌生权限。若已不慎批准恶意交易,须立即将剩余资产转移至全新钱包,并视原钱包为不安全。核心逻辑在于:攻击者利用的不是技术漏洞,而是用户对“合规”的信任惯性。守住底线,即可规避绝大多数风险。
结语:信任不应成为弱点
假冒AML网站是“信任被武器化”的典型案例——骗子不再以高收益为饵,转而利用用户对安全与合规的正当关切设套。你本意是保护资产,却亲手将其交付黑客。记住:真正的AML检查不需要连接钱包、无需付费、更无需批准任何交易。据CoinDCX统计,2024年4月至2026年1月间已识别超1,200个此类钓鱼网站;CertiK数据显示,2025年加密行业因恶意攻击损失高达33亿美元。面对合规焦虑,最有效的防御就是简单原则:凡要求“连钱包”的AML工具,一律关闭。